

 4 mins de lecture
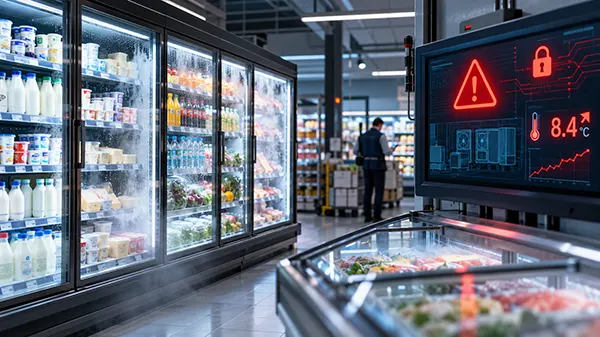
Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français ont été victimes d’une cyberattaque visant leurs installations frigorifiques. Des températures anormalement élevées, des marchandises détruites et des magasins perturbés : cet incident révèle les conséquences très concrètes d’une intrusion numérique sur des équipements professionnels.
Des systèmes frigorifiques piratés à distance
Intermarché, Netto, Carrefour, Coopérative U, Monoprix ou encore E.Leclerc : plusieurs enseignes de la grande distribution ont été touchées par une attaque informatique d’une ampleur inhabituelle.
Les pirates ne se sont pas attaqués aux caisses ou aux fichiers clients, mais aux systèmes qui pilotent les installations frigorifiques. En prenant le contrôle à distance de certains régulateurs, ils ont modifié les paramètres de fonctionnement, notamment en déclenchant des cycles de dégivrage prolongés.
Selon les informations communiquées par les enseignes, certains équipements ont atteint des températures allant jusqu’à 50 °C, provoquant la perte de produits frais et surgelés. Des départs de feu ont également été rapportés.
Les conséquences financières sont importantes. Pour certains magasins, les marchandises détruites représentent plusieurs dizaines de milliers d’euros, avec des pertes pouvant atteindre 200 000 euros dans les établissements les plus importants.
Une enquête a été ouverte pour identifier les responsables. Cet événement illustre surtout une réalité : une cyberattaque peut désormais endommager directement les biens et les équipements d’une entreprise.
Des équipements connectés devenus des portes d’entrée
Les installations frigorifiques modernes reposent sur des systèmes de régulation permettant de surveiller les températures, d’ajuster les paramètres ou d’effectuer des opérations de maintenance à distance.
Cette connectivité facilite les interventions techniques, mais elle peut aussi créer des vulnérabilités lorsque les interfaces de gestion sont directement accessibles depuis Internet.
L’Agence nationale de la sécurité des systèmes d’information (ANSSI), par l’intermédiaire du CERT-FR, a identifié plusieurs familles de contrôleurs concernées, notamment chez Danfoss, Copeland et Dixell.
Certains équipements fonctionnaient avec des logiciels anciens, parfois privés de mises à jour de sécurité. D’autres présentaient des défauts de configuration ou des interfaces insuffisamment protégées.
Le problème dépasse largement les systèmes frigorifiques. Automates industriels, dispositifs de ventilation, systèmes de chauffage, contrôles d’accès ou équipements de production peuvent présenter des risques comparables.
Dans ces environnements, une intrusion informatique peut entraîner un dysfonctionnement technique, une interruption de production ou, selon les installations concernées, une situation dangereuse pour les travailleurs.

Comment prévenir une cyberattaque sur les installations techniques ?
Face à ces risques, la cybersécurité doit être intégrée à la gestion des équipements industriels, au même titre que leur maintenance et leur sécurité de fonctionnement.
Plusieurs mesures permettent de réduire les possibilités d’intrusion :
- Identifier les équipements connectés et recenser leurs accès distants, leurs versions logicielles et leurs éventuelles vulnérabilités.
- Supprimer les accès directs depuis Internet et privilégier des connexions sécurisées, notamment par VPN, avec des droits limités.
- Maintenir les systèmes à jour, en appliquant les correctifs disponibles et en anticipant le remplacement des équipements devenus obsolètes.
- Séparer les réseaux industriels des réseaux informatiques classiques pour limiter la propagation d’une intrusion.
- Surveiller les paramètres critiques et prévoir des alertes indépendantes en cas de modification anormale des températures ou du fonctionnement.
Ces mesures supposent une coopération entre les responsables informatiques, les équipes de maintenance, les prestataires techniques et les services HSE.
La prévention doit également prévoir les situations dégradées : que faire lorsqu’un équipement ne répond plus, lorsque ses réglages deviennent incohérents ou lorsqu’une intervention manuelle est nécessaire ?
Continuité d’activité et assurance : anticiper les conséquences
La protection contre les cyberattaques ne s’arrête pas à la sécurisation des équipements. Les entreprises doivent également préparer leur réaction en cas de compromission.
Un plan de continuité d’activité (PCA) permet d’identifier les fonctions essentielles à maintenir. Un plan de reprise d’activité (PRA) organise, quant à lui, le rétablissement des systèmes après un incident.
Pour les installations connectées, cette reprise implique notamment de disposer de sauvegardes fiables des configurations, de vérifier l’intégrité des équipements et de s’assurer que les accès utilisés par les attaquants ont été neutralisés.
La question de l’assurance mérite également une attention particulière. Les dommages matériels provoqués par une cyberattaque ne sont pas nécessairement couverts par les contrats multirisques professionnels ou les assurances cyber. Les exclusions, les plafonds et les extensions de garantie doivent donc être examinés.
Autre point essentiel : l’article L12-10-1 du Code des assurances impose aux professionnels concernés de déposer plainte dans les 72 heures suivant la connaissance d’une cyberattaque pour bénéficier de l’indemnisation prévue par les contrats entrant dans son champ d’application.
Pour les responsables HSE, cet incident rappelle l’importance d’intégrer les équipements connectés à l’analyse des risques, particulièrement lorsqu’ils assurent des fonctions essentielles à la sécurité ou au fonctionnement de l’entreprise.
Damien BART pour INFORISQUE
Partager :


Échangez avec vos pairs, partagez vos retours d’expérience, posez vos questions et développez votre réseau au sein de la plus grande communauté Santé & Sécurité au Travail de France.
Découvrir
Chaque semaine, recevez gratuitement « La Lettre du Risque », la newsletter d’Inforisque, avec une sélection d’actualités, de guides, de webinaires et d’événements pour enrichir votre veille en santé et sécurité au travail.
S'abonner