



 6 mins de lecture
La norme ISO/IEC 27001 est la référence internationale pour mettre en place un système de management de la sécurité de l’information, ou SMSI. Elle aide les organisations à protéger leurs informations et à mieux maîtriser leurs risques. Ceux-ci peuvent être liés aux cyberattaques, aux erreurs humaines, aux pannes techniques ou aux accès non autorisés.
La version actuellement en vigueur est ISO/IEC 27001:2022, publiée en octobre 2022.
Le cadre d’application de l’ISO/IEC 27001
ISO/IEC 27001 s’adresse à toutes les organisations, quels que soient leur taille, leur secteur d’activité ou leur statut.
Son objectif est de fournir un cadre pour créer, mettre en œuvre et maintenir un système de management de la sécurité de l’information (SMSI). Ce système doit aussi évoluer dans le temps grâce à une démarche d’amélioration continue.
La norme ne concerne pas seulement la cybersécurité ou les systèmes informatiques. Elle couvre l’ensemble des informations détenues ou traitées par l’organisation. Il peut s’agir de données numériques, de documents papier ou d’informations sous d’autres formes.
Cette approche repose sur la gestion des risques. Elle suit également une logique proche des autres grandes normes ISO consacrées aux systèmes de management.
Quel est l’objectif de la norme ISO/IEC 27001 ?
ISO/IEC 27001 vise principalement à protéger trois propriétés essentielles de l’information :
- la confidentialité, pour réserver l’accès aux seules personnes autorisées ;
- l’intégrité, pour éviter toute modification ou altération non autorisée ;
- la disponibilité, pour que les informations et les systèmes restent accessibles lorsque cela est nécessaire.
Pour atteindre ces objectifs, l’organisation commence par identifier les risques liés à la sécurité de ses informations. Elle les évalue ensuite afin de choisir des mesures adaptées et de réduire les risques à un niveau jugé acceptable.
Cette démarche dépasse largement les seules menaces informatiques. Elle prend aussi en compte les prestataires, les accès physiques et les ressources humaines. La continuité d’activité, l’organisation du travail ou encore la gestion des incidents font également partie des sujets concernés.

Comment mettre en œuvre un SMSI ?
La mise en place d’un SMSI suit plusieurs étapes. Elles permettent de passer de l’analyse des risques à des mesures concrètes, puis d’en vérifier l’efficacité.
Comprendre le contexte de l’organisation
En premier lieu, l’organisation doit analyser son environnement et définir le périmètre de son SMSI. Elle identifie également les parties intéressées ainsi que leurs besoins et leurs attentes.
Un amendement publié en 2024 a ajouté une exigence liée au changement climatique. L’organisation doit désormais déterminer si ce sujet représente un enjeu pertinent pour son système de management.
Impliquer la direction
La direction joue un rôle central dans la démarche. Elle définit notamment la politique de sécurité de l’information et attribue les responsabilités.
Son engagement doit aussi être visible dans le fonctionnement du SMSI. La sécurité de l’information ne peut donc pas relever uniquement du service informatique.
Évaluer et traiter les risques
L’organisation définit une méthode pour évaluer les risques. Elle identifie ensuite les menaces et les faiblesses pouvant affecter ses informations.
À partir de cette analyse, elle choisit les mesures nécessaires pour traiter les risques. Des objectifs de sécurité sont également fixés et associés à des actions concrètes.
Mettre en œuvre les moyens nécessaires
Le bon fonctionnement du SMSI demande des ressources adaptées. Les compétences des équipes, la sensibilisation, la communication et la gestion des documents font partie des éléments à prévoir.
Les mesures mises en place ne sont pas uniquement techniques. Elles peuvent aussi être humaines, organisationnelles, physiques ou contractuelles.
Évaluer les performances
Une fois le système en place, son efficacité doit être suivie dans le temps. Des indicateurs peuvent notamment aider à mesurer les résultats.
Les audits internes et les revues de direction permettent également de vérifier le fonctionnement du SMSI. Les écarts observés servent ensuite à définir des actions d’amélioration.
Le cycle PDCA, une logique toujours pertinente
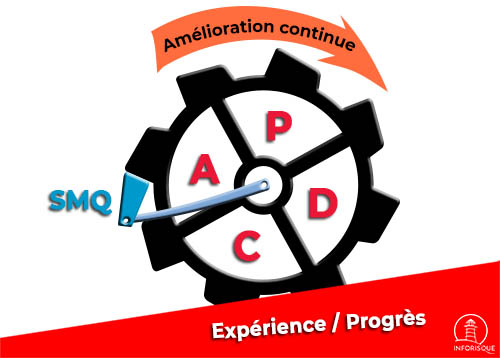
Le fonctionnement d’un SMSI repose sur une démarche d’amélioration continue. Cette logique peut être représentée par le cycle PDCA : Plan, Do, Check, Act.
Plan correspond à la phase de préparation. L’organisation définit le périmètre du SMSI, analyse les risques et fixe ses objectifs. Elle choisit aussi les mesures de sécurité nécessaires.
Do concerne la mise en œuvre. Les mesures prévues sont déployées, les responsabilités sont attribuées et les salariés sont sensibilisés. Les procédures nécessaires sont également appliquées.
Avec Check, l’organisation vérifie si le dispositif fonctionne comme prévu. Elle suit ses indicateurs, réalise des audits et analyse les incidents. Les revues de direction participent également à cette étape.
Enfin, Act permet d’agir à partir des résultats obtenus. Les écarts et les non-conformités sont corrigés. Le SMSI évolue ainsi pour tenir compte de nouveaux risques ou de changements dans l’organisation.
ISO/IEC 27001:2022 ne présente plus ses exigences directement sous la forme du cycle PDCA. Cette logique reste toutefois très adaptée pour comprendre le fonctionnement du SMSI et son amélioration continue.
Les 93 mesures de sécurité de l’annexe A
L’annexe A a fortement évolué avec l’édition 2022 de la norme.
La version 2013 comportait 114 mesures réparties dans 14 domaines. L’édition 2022 en compte désormais 93, regroupées en quatre grandes catégories :
- les mesures organisationnelles ;
- les mesures liées aux personnes ;
- les mesures physiques ;
- les mesures technologiques.
Ces mesures couvrent de nombreux sujets. Elles concernent par exemple les accès, les fournisseurs, la gestion des incidents ou les sauvegardes. On y retrouve aussi la sécurité des locaux, les vulnérabilités et la protection des informations.
Pour autant, les 93 mesures ne constituent pas une liste à appliquer intégralement dans toutes les organisations. Les choix doivent être adaptés aux risques identifiés et au contexte de l’entreprise.
L’organisation doit donc déterminer les mesures dont elle a réellement besoin. Elle vérifie aussi que les mesures pertinentes de l’annexe A n’ont pas été oubliées.
Ce travail conduit notamment à établir une déclaration d’applicabilité. Ce document précise les mesures retenues et justifie leur application ou leur exclusion.
ISO/IEC 27001 et certification
Il est possible d’appliquer ISO/IEC 27001 sans chercher à obtenir une certification. Une organisation peut donc utiliser les exigences de la norme pour structurer son SMSI sans engager de démarche de certification.
La certification apporte toutefois une reconnaissance supplémentaire. Un organisme indépendant évalue alors le système mis en place et vérifie sa conformité aux exigences de la norme.
Cette démarche peut aider l’entreprise à apporter des garanties à ses clients et partenaires. Elle permet aussi de démontrer la maturité de son organisation en matière de sécurité de l’information.
La référence à utiliser aujourd’hui est ISO/IEC 27001:2022.
ISO/IEC 27001 appartient à une famille plus large de normes sur la sécurité de l’information, la cybersécurité et la vie privée. Parmi elles, ISO/IEC 27002 fournit des recommandations pour choisir et mettre en œuvre les mesures de sécurité.

Damien BART pour INFORISQUE
Partager :


Échangez avec vos pairs, partagez vos retours d’expérience, posez vos questions et développez votre réseau au sein de la plus grande communauté Santé & Sécurité au Travail de France.
Découvrir
Chaque semaine, recevez gratuitement « La Lettre du Risque », la newsletter d’Inforisque, avec une sélection d’actualités, de guides, de webinaires et d’événements pour enrichir votre veille en santé et sécurité au travail.
S'abonner