



 12 mins de lecture
La sécurité d’une machine industrielle ne dépend pas uniquement de la présence de protecteurs, de capteurs ou de dispositifs d’arrêt d’urgence. Encore faut-il s’assurer que les fonctions de sécurité sont suffisamment fiables pour réduire les risques auxquels les opérateurs sont exposés.
Pour évaluer cette fiabilité, deux référentiels sont principalement utilisés : la norme EN ISO 13849-1, qui définit les niveaux de performance PL, et la norme EN IEC 62061, qui utilise les niveaux d’intégrité de sécurité SIL.
Comment déterminer le niveau de sécurité nécessaire ? Quelle différence existe-t-il entre PL et SIL ? Et comment vérifier qu’une fonction de sécurité répond effectivement aux exigences attendues ?
Comprendre la sécurité fonctionnelle des machines
Lorsqu’une machine présente un risque, sa conception doit intégrer des mesures permettant de supprimer le danger ou de réduire l’exposition des utilisateurs.
La norme EN ISO 12100 définit les principes généraux d’appréciation et de réduction des risques. Elle repose sur une démarche progressive : concevoir une machine intrinsèquement sûre, mettre en place les protections techniques nécessaires, puis informer les utilisateurs sur les risques résiduels.
Certaines mesures de protection reposent sur des fonctions de sécurité assurées par un système de commande.
C’est notamment le cas lorsqu’un dispositif doit :
- Arrêter un mouvement dangereux à l’ouverture d’un protecteur mobile.
- Empêcher le démarrage d’une machine tant qu’une condition de sécurité n’est pas remplie.
- Surveiller la vitesse d’un équipement.
- Déclencher un arrêt sécurisé lorsqu’un dispositif de protection détecte une présence dans une zone dangereuse.
Ces fonctions doivent rester suffisamment fiables, y compris en présence de certaines défaillances matérielles ou logicielles.
Le niveau de performance ne mesure donc pas la sécurité globale d’une machine, mais la fiabilité d’une fonction de sécurité particulière.
Une même machine peut comporter plusieurs fonctions de sécurité, chacune nécessitant un niveau de performance différent selon les risques qu’elle doit maîtriser.
Quelles normes encadrent la sécurité des machines ?
La conception des machines destinées au marché européen est encadrée par la directive 2006/42/CE, applicable depuis le 29 décembre 2009.
Cette directive sera remplacée, pour l’essentiel, à partir du 20 janvier 2027 par le règlement européen (UE) 2023/1230. Ce dernier actualise le cadre réglementaire, notamment pour tenir compte des évolutions technologiques et des nouveaux enjeux liés aux systèmes numériques.
Pour concevoir et évaluer les fonctions de sécurité, plusieurs normes techniques complémentaires peuvent être utilisées.
EN ISO 12100 : appréciation et réduction des risques
Cette norme établit les principes généraux permettant d’identifier les phénomènes dangereux, d’estimer les risques et de déterminer les mesures de prévention adaptées.
EN ISO 13849-1 : niveau de performance PL
L’édition 2023 de cette norme définit une méthode de conception des parties des systèmes de commande relatives à la sécurité. Elle permet d’évaluer leur capacité à assurer une fonction de sécurité à l’aide d’un niveau de performance, appelé PL.
EN IEC 62061 : niveau d’intégrité de sécurité SIL
La norme IEC 62061, révisée en 2021 puis amendée en 2024 et 2026, traite de la sécurité fonctionnelle des systèmes de commande relatifs à la sécurité des machines. Elle permet notamment d’établir les exigences nécessaires pour atteindre un niveau d’intégrité de sécurité donné.
Ces deux dernières normes proposent des approches différentes, mais leur objectif est commun : concevoir des fonctions de sécurité dont la fiabilité correspond aux risques à maîtriser.

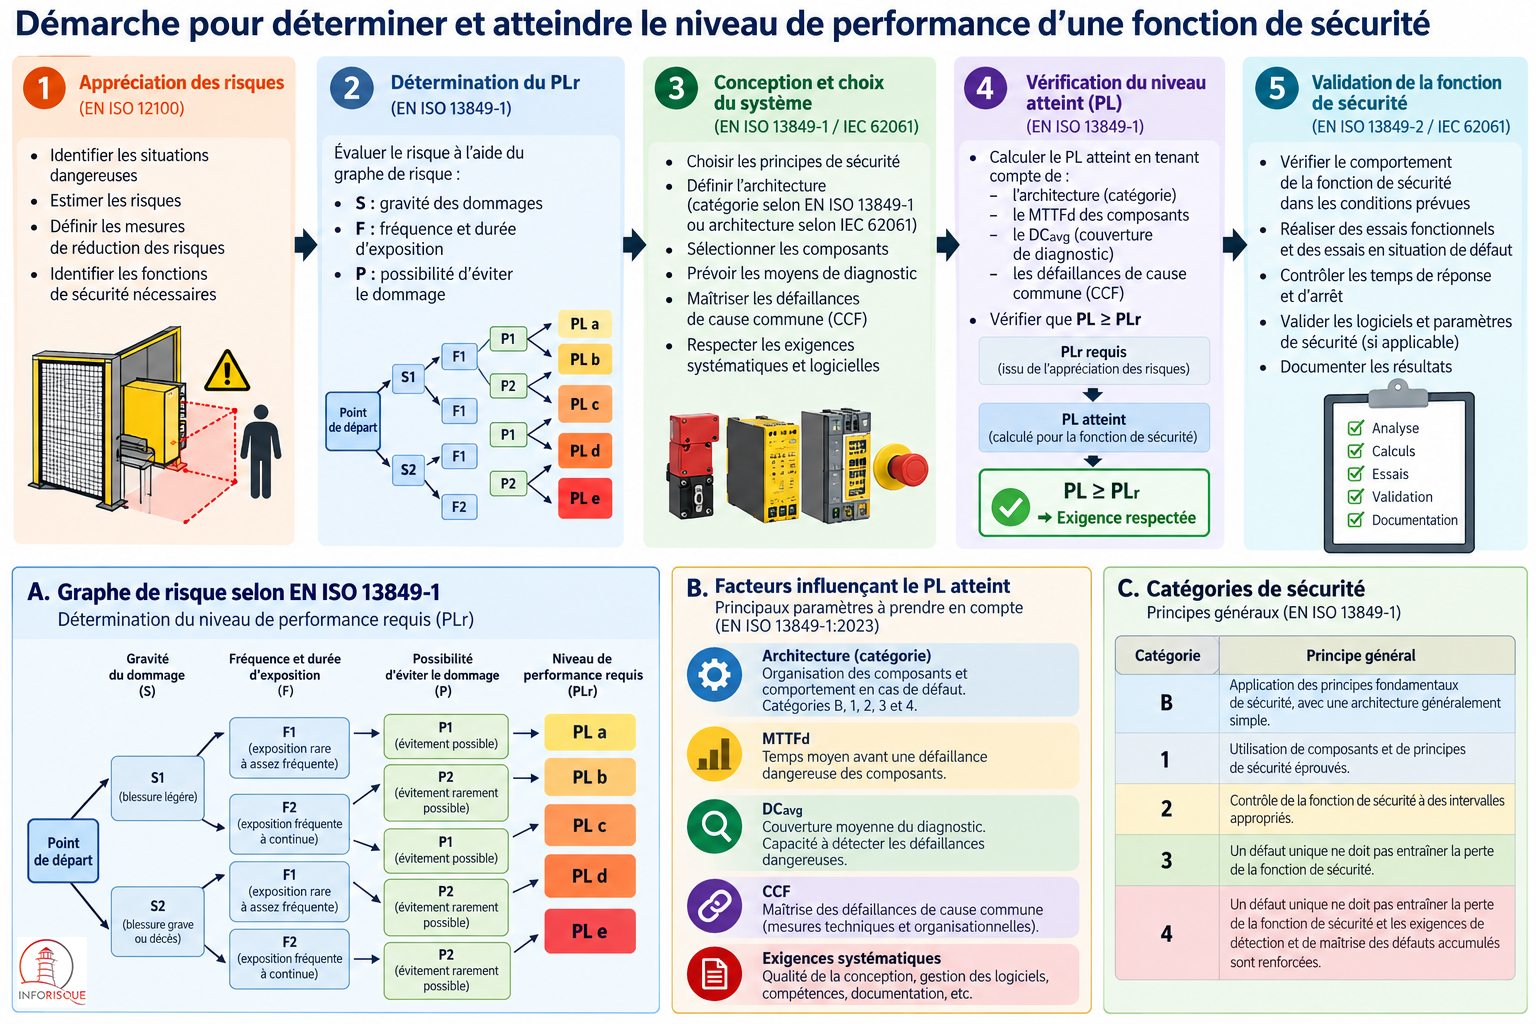
Comment déterminer le niveau de performance requis (PLr) ?
Avant de choisir un capteur, un relais ou un automate de sécurité, il est nécessaire de définir le niveau de performance attendu pour chaque fonction de sécurité.
Ce niveau, appelé PLr (Performance Level required), résulte de l’appréciation des risques.
Dans la méthode du graphe de risque proposée par l’EN ISO 13849-1, trois paramètres principaux sont pris en compte.
La gravité des dommages (S)
La gravité correspond aux conséquences possibles d’un accident.
- S1 : blessure légère, normalement réversible.
- S2 : blessure grave, normalement irréversible, pouvant aller jusqu’au décès.
La fréquence et la durée d’exposition (F)
Ce paramètre prend en compte la fréquence à laquelle une personne est exposée au phénomène dangereux ainsi que la durée de cette exposition.
- F1 : exposition rare à assez fréquente et/ou de courte durée.
- F2 : exposition fréquente à continue et/ou de longue durée.
La possibilité d’éviter le dommage (P)
Ce dernier paramètre estime dans quelle mesure une personne exposée peut éviter le dommage ou en limiter les conséquences.
- P1 : évitement possible sous certaines conditions.
- P2 : évitement rarement possible.
La combinaison des paramètres S, F et P permet de déterminer un niveau de performance requis, compris entre PL a et PL e, selon la méthode normative applicable.
Les cinq niveaux sont classés par ordre croissant de performance :
| Niveau | Performance relative |
|---|---|
| PL a | La plus faible |
| PL b | Faible |
| PL c | Intermédiaire |
| PL d | Élevée |
| PL e | La plus élevée |
Plus le risque à maîtriser nécessite une réduction importante, plus le niveau de performance requis peut être élevé.
Attention toutefois : le niveau PLr ne se choisit pas simplement en fonction du type de machine. Il doit résulter de l’analyse des situations dangereuses et des fonctions de sécurité concernées.
Comment vérifier le niveau de performance atteint ?
Une fois le PLr déterminé, le concepteur doit vérifier que le système de commande retenu permet effectivement d’atteindre ce niveau.
Le PL atteint dépend de plusieurs caractéristiques techniques, dont la fiabilité des composants, l’architecture du système, les moyens de diagnostic et la maîtrise des défaillances.
Parmi les principaux paramètres figurent :
Le MTTFd (Mean Time To Dangerous Failure)
Il correspond au temps moyen avant une défaillance dangereuse. Il constitue un indicateur de fiabilité des composants et des canaux du système de commande.
La couverture de diagnostic (DCavg)
Elle représente la capacité des mécanismes de diagnostic à détecter les défaillances dangereuses. Une bonne couverture permet de réduire le risque qu’un défaut compromette une fonction de sécurité sans être détecté.
Les défaillances de cause commune (CCF)
Elles correspondent à des événements susceptibles d’affecter simultanément plusieurs éléments du système. Une alimentation commune défaillante, certaines perturbations environnementales ou des erreurs de conception peuvent notamment remettre en cause une architecture redondante.
L’architecture du système de commande
Elle détermine la manière dont les différents composants sont organisés et comment le système réagit lorsqu’une défaillance apparaît.
L’évaluation doit également prendre en compte les défaillances systématiques, les exigences logicielles et les conditions réelles d’utilisation.
Le principe est simple : le niveau de performance atteint (PL) doit être supérieur ou égal au niveau de performance requis (PLr).
Cette comparaison ne suffit cependant pas à elle seule. La fonction doit également satisfaire aux autres exigences de conception et de validation applicables.
Les catégories de sécurité B, 1, 2, 3 et 4
La norme EN ISO 13849-1 conserve cinq catégories d’architecture des parties des systèmes de commande relatives à la sécurité.
Elles décrivent notamment la capacité du système à maintenir sa fonction de sécurité lorsqu’un défaut survient.
| Catégorie | Principe général |
|---|---|
| B | Application des principes fondamentaux de sécurité, avec une architecture généralement simple |
| 1 | Utilisation de composants et de principes de sécurité éprouvés |
| 2 | Contrôle de la fonction de sécurité à des intervalles appropriés |
| 3 | Un défaut unique ne doit pas entraîner la perte de la fonction de sécurité |
| 4 | Un défaut unique ne doit pas entraîner la perte de la fonction de sécurité et les exigences de détection et de maîtrise des défauts accumulés sont renforcées |
Une architecture de catégorie 3, par exemple, peut utiliser deux canaux pour assurer une fonction de sécurité. Si une défaillance affecte l’un des canaux, l’autre doit permettre de préserver la fonction dans les conditions prévues par la norme.
Une catégorie ne correspond toutefois pas automatiquement à un PL précis.
Une architecture de catégorie 3 ne garantit pas, à elle seule, l’obtention d’un PL d. Le niveau réellement atteint dépend également de la fiabilité des composants, de la couverture de diagnostic, des défaillances de cause commune et des autres exigences applicables.
Il est donc nécessaire d’évaluer l’ensemble de la fonction de sécurité, et non uniquement son architecture.
PL et SIL : quelles différences ?
Les normes EN ISO 13849-1 et EN IEC 62061 permettent toutes deux d’évaluer la capacité d’une fonction de sécurité à réduire un risque.
La première utilise les niveaux de performance PL, classés de a à e. La seconde s’appuie, pour les machines, sur les niveaux d’intégrité de sécurité SIL 1, SIL 2 et SIL 3.
Dans les deux cas, les exigences portent sur la fiabilité de la fonction de sécurité et sur la maîtrise des défaillances dangereuses.
L’approche PL s’appuie notamment sur les catégories d’architecture, la fiabilité des composants et la couverture de diagnostic.
L’approche SIL s’inscrit dans une démarche de sécurité fonctionnelle qui prend également en compte la probabilité de défaillance dangereuse, l’architecture du système, les exigences systématiques et les activités de vérification et de validation.
Les deux approches présentent des points communs, mais les niveaux PL et SIL ne doivent pas être considérés comme directement interchangeables dans toutes les situations.
Le choix de la méthode dépend notamment des technologies mises en œuvre, de la complexité du système, des exigences applicables et des compétences disponibles.
Exemple pratique : sécuriser l’accès à une machine dangereuse
Prenons l’exemple d’une machine industrielle équipée d’un protecteur mobile permettant d’accéder à une zone comportant des éléments mécaniques en mouvement.
Lorsque le protecteur est ouvert, l’opérateur pourrait être exposé à un risque d’écrasement ou de sectionnement.
La démarche commence par une appréciation des risques, qui tient compte de la gravité potentielle des blessures, de la fréquence d’accès à la zone et de la possibilité d’éviter le dommage.
Cette analyse permet de définir le niveau de performance requis pour la fonction de sécurité.
La fonction pourrait notamment être formulée ainsi : provoquer l’arrêt des mouvements dangereux lors de l’ouverture du protecteur et empêcher leur redémarrage tant que les conditions de sécurité ne sont pas réunies.
Le concepteur choisit ensuite une architecture adaptée, comprenant par exemple un dispositif de verrouillage ou d’interverrouillage, un système de commande de sécurité et des éléments capables de provoquer l’arrêt du mouvement.
Il doit vérifier que l’ensemble de cette chaîne permet d’atteindre le PLr déterminé.
La validation comprend notamment la vérification du comportement du système dans les conditions prévues, les essais de fonctionnement et l’analyse des défaillances pertinentes.
Il faut également vérifier que le mouvement dangereux s’arrête avant qu’une personne puisse atteindre la zone concernée. Lorsque le temps d’arrêt est trop long, un dispositif de verrouillage du protecteur peut être nécessaire.
Cet exemple montre qu’un composant présenté comme « certifié PL e » ne suffit pas à garantir que la fonction de sécurité complète atteint ce niveau.
La performance doit être évaluée sur l’ensemble de la chaîne, depuis la détection jusqu’à l’action permettant de supprimer ou de maîtriser le danger.
Vérification et validation : une étape indispensable
La détermination d’un niveau PL ou SIL ne constitue pas une fin en soi.
La validation doit démontrer que chaque fonction de sécurité répond aux exigences définies et qu’elle se comporte correctement dans les conditions d’utilisation prévues.
Elle peut notamment comprendre :
- La vérification des exigences et des calculs de fiabilité.
- L’analyse des architectures et des défaillances possibles.
- Les essais fonctionnels et les essais en situation de défaut.
- La vérification des temps de réaction et d’arrêt.
- La validation des logiciels et des paramètres de sécurité, lorsque nécessaire.
- La constitution d’une documentation technique permettant de justifier les choix réalisés.
La norme ISO 13849-2 traite notamment de la validation par analyse et par essais des fonctions de sécurité, des catégories et des niveaux de performance atteints.
Pour les systèmes relevant de l’IEC 62061, les activités de vérification et de validation s’inscrivent dans la démarche de sécurité fonctionnelle prévue par cette norme.
La modification d’une machine, le remplacement d’un composant ou le changement d’une logique de commande peuvent rendre nécessaire une nouvelle évaluation des fonctions concernées.
Pour cette raison, la conception et la validation des fonctions de sécurité doivent être confiées à des personnes disposant des compétences techniques nécessaires.
Références réglementaires et normatives
- Directive 2006/42/CE relative aux machines, applicable jusqu’au 19 janvier 2027 pour l’essentiel.
- Règlement (UE) 2023/1230 relatif aux machines, applicable pour l’essentiel à partir du 20 janvier 2027.
- EN ISO 12100 : Sécurité des machines, principes généraux de conception, appréciation du risque et réduction du risque.
- ISO 13849-1:2023 : Parties des systèmes de commande relatives à la sécurité, principes généraux de conception.
- ISO 13849-2:2012 : Validation des parties des systèmes de commande relatives à la sécurité.
- IEC 62061:2021, amendée en 2024 et 2026 : Sécurité fonctionnelle des systèmes de commande relatifs à la sécurité des machines.
Cette fiche constitue une présentation générale des principes de sécurité fonctionnelle. Elle ne remplace pas l’application des textes normatifs complets, l’appréciation des risques propre à chaque machine ni les opérations de vérification et de validation nécessaires.
En partenariat avec HomTec.

Damien BART pour INFORISQUE
Partager :


Échangez avec vos pairs, partagez vos retours d’expérience, posez vos questions et développez votre réseau au sein de la plus grande communauté Santé & Sécurité au Travail de France.
Découvrir
Chaque semaine, recevez gratuitement « La Lettre du Risque », la newsletter d’Inforisque, avec une sélection d’actualités, de guides, de webinaires et d’événements pour enrichir votre veille en santé et sécurité au travail.
S'abonner